¿Qué es
Bug Bounty?
🟡 Es el mundo donde los Hackers Éticos
ganan dinero encontrando vulnerabilidades
antes que los atacantes.
🟡 Las empresas más grandes del planeta (Google,
Tesla, Meta) pagan recompensas reales
a quienes detectan y reportan sus fallos
¿Qué vas a lograr
con este curso?
Principales temas del Curso ⏬
Clase 1 — Introducción al Bug Bounty
Filosofía: “No aprendas a hackear, hackea para aprender”.
Panorama del las recompenzas : beneficios, recompensas y riesgos éticos.
Plataformas y cómo funcionan (HackerOne, Bugcrowd, YesWeHack).
Tipos de programa: VDP vs BBP; público vs privado — cuándo elegir cada uno.
Qué se necesita para empezar: skills, mentalidad y stack básico.
Actividad práctica en vivo
Recorrer varias plataformas de bug bounty, elegir un programa público y revisar su scope, esquema de recompensas y reglas.
Aprender revisando informes de otros investigadores y materiales públicos (write-ups, disclosure reports y páginas de ayuda) para identificar buenas prácticas y lecciones aplicables.
Clase 2 — Reconocimiento
Enumeración de subdominios
Pasivos: Certificate Transparency, GitHub, Wayback, motores de búsqueda.
Activos: bruteforce, permutaciones, DNS queries, NOERROR discovery.
Herramientas
Análisis de hosts y servicios
Recolección de IPs, detección de CDNs/WAFs, escaneo de puertos y servicios.
Identificación rápida de tecnologías/CMS y posibles vectores explotables.
Herramientas
Análisis web y content discovery
Web probing, extracción de endpoints (JS), detección de CMS, análisis de favicon y mapas de fuente.
Herrmientas: Wayback y LinkFinder para recuperar endpoints históricos y puntos ocultos.
Automatización y orquestación
Marcos de reconocimiento: reconftw, Osmedeus, scripts bash/python.
Actividad práctica en vivo
Realizar el reconocimiento de un programa público en vivo, aplicando las técnicas explicadas en clase.
Clase 3 - Hacking manual
Introducción al Hacking Manual
Enfoque: evitar técnicas automatizadas masivas (“spray and pray”) y priorizar pruebas dirigidas.
Entender la aplicación desde la perspectiva del usuario para detectar lógica y flujos vulnerables.
Mapa mental rápido de puntos de interés (formularios, APIs, roles).
Técnicas manuales y Flujos clave para pruebas
Registro de usuarios
Encontrar formularios y endpoints con Google Dorks.
Probar validaciones client/server y flujos de verificación.
Login / Autenticación
Detectar redirecciones abiertas y endpoints móviles vs web.
Revisar: credenciales (inyección, bypass), OAuth/OIDC (fugas de tokens, redirect_uri mal configuradas).
Autorización
Control de acceso roto: acceso lateral entre cuentas/recursos.IDOR: manipulación de IDs, parámetros y tokens para acceder a datos ajenos.
Resultado esperado: lista priorizada de flujos con pruebas concretas a ejecutar.
Análisis de artefactos web
Mapear archivos JS.
Extraer endpoints y parámetros ocultos.
Probar comportamientos anómalos en formularios y APIs (headers, content-type, métodos HTTP).
Herramientas
Proyecto Final en vivo
En un programa público, identificar manualmente puntos de entrada susceptibles a vulnerabilidades e identificar la lógica de la aplicación y del negocio.
El objetivo es identificar cuál de ellos logra encontrar la mayor cantidad de subdominios válidos pertenecientes a la organización.
Esto es lo que lograrás al finalizar
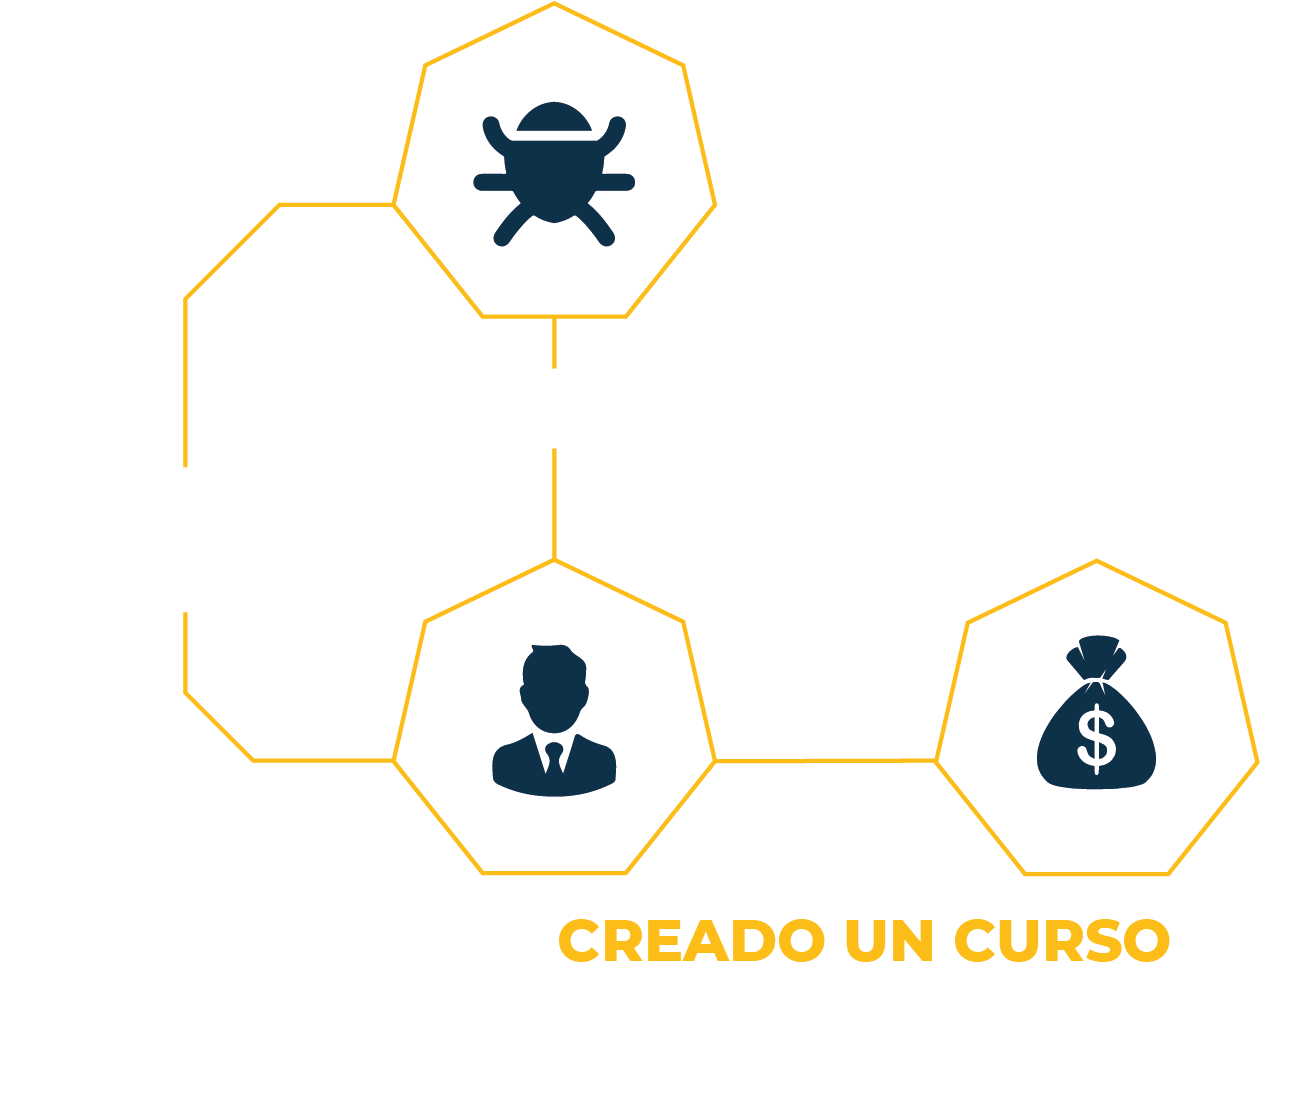
3 Fases, 1 Orden
Así se hace un pentest real
Las 3 fases clave del pentesting.
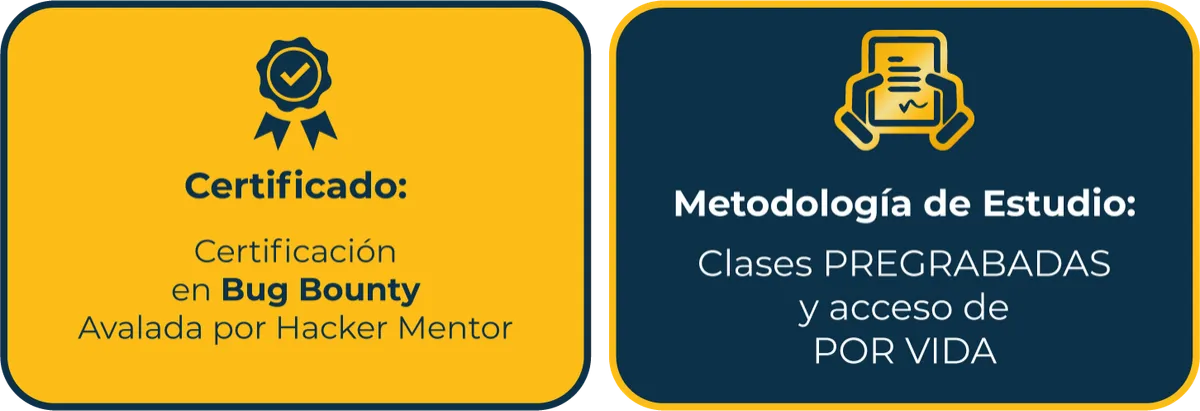
Al finalizar recibes 3 certificados de finalización, uno por cada Master.
Todo se practica en entornos autorizados.
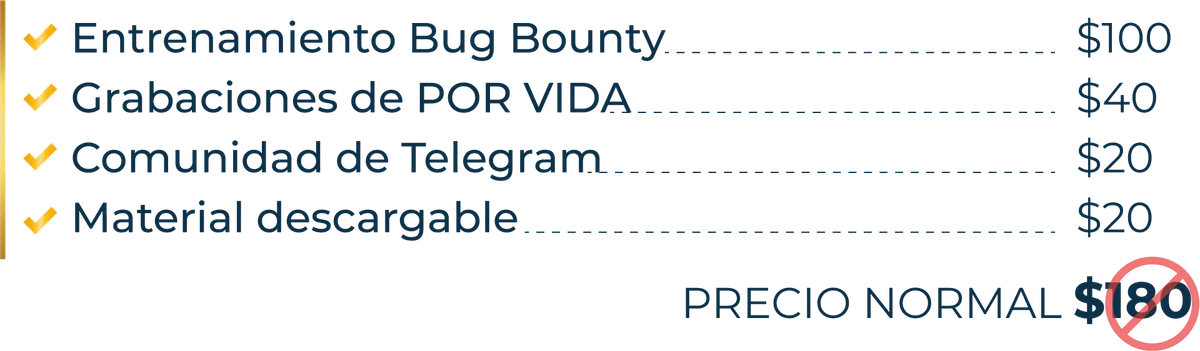
¿Qué incluye
esta oferta?
Descripción del Programa
Esto es Todo
lo que Llevarás
Conoce a
Tu Instructor
Garantía
Preguntas
Frecuentes
¿Cómo puedo pagar?
Puedes realizar el pago por medio de Tarjeta de Crédito/Débito, PayPal. Otros medios de pago locales de cada país como PSE, Pago efectivo, Depósito OXXO, Baloto, Sencillito.
Si estás en Ecuador puedes pagar por medio de deposito o transferencia bancaria
¿Cómo es el proceso de inscripción?
Luego de realizar la compra te van a llegar de manera inmediata 2 correos. Uno con los accesos a la plataforma Hacker Mentor, y otro con los accesos al grupo privado de estudio. Desde el Grupo coordinaremos todo el proceso de aprendizaje.
¿Podré tomar este Programa de especialización más adelante?
No sabemos cuándo abriremos inscripciones de nuevo. Te recomiendo que no pospongas este programa para así alcanzar tus metas profesionales de forma más rápida.

© 2026 Hacker Mentor
Este sitio no forma parte del sitio web de Meta. Además, este sitio no está respaldado por Meta de ninguna manera.
META es una marca registrada de META.
Copyright © Hacker Mentor. Todos los derechos reservados.