¿Qué es preparación
eJPT - CEH?
La preparación eJPT y CEH, es un taller de práctica intensiva, distinto a un curso completo de Pentesting.
Mientras un curso te forma desde cero, de principio a fin, este taller es el entrenamiento más directo y enfocado para quienes ya tienen base técnica y solo necesitan práctica guiada para llegar listos a sus exámenes de certificación eJPT y CEH Practical.
Ver temario completo
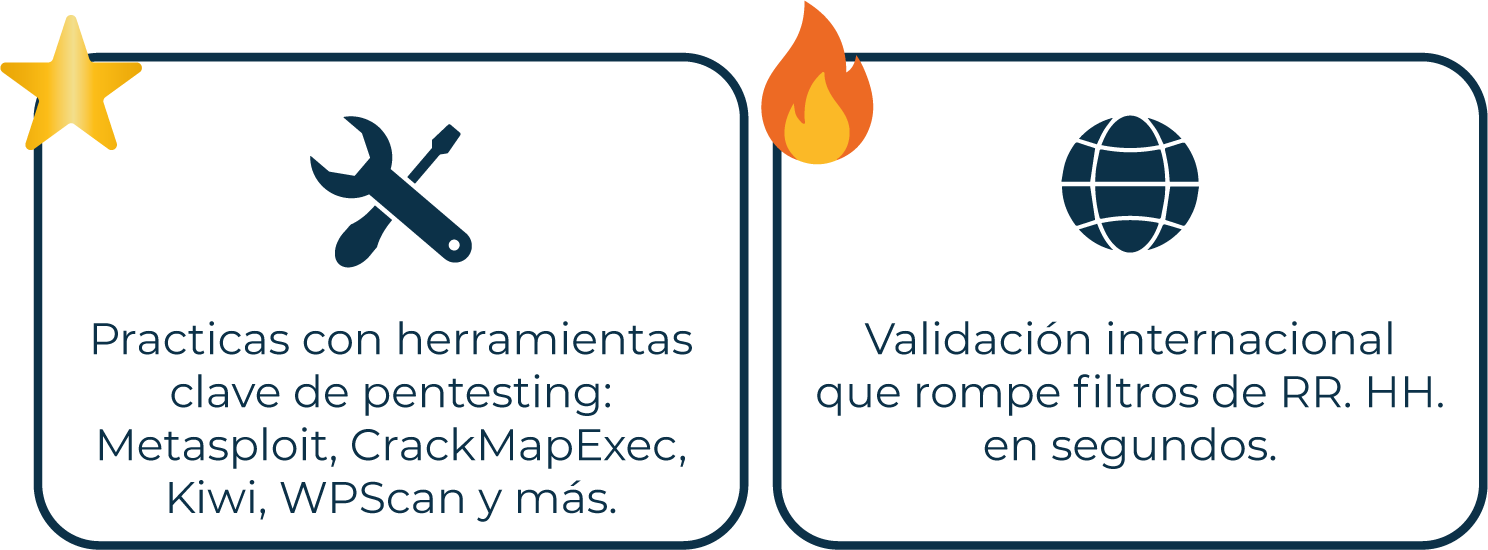
1. Herramientas que dominarás
* Comandos de Windows para obtener información del sistema (System Info / CMD)
* Metasploit
* CrackMapExec
* Kiwi (Mimikatz)
* Enum4Linux
* WPScan
* John the Ripper (con ssh2john)
* SSH
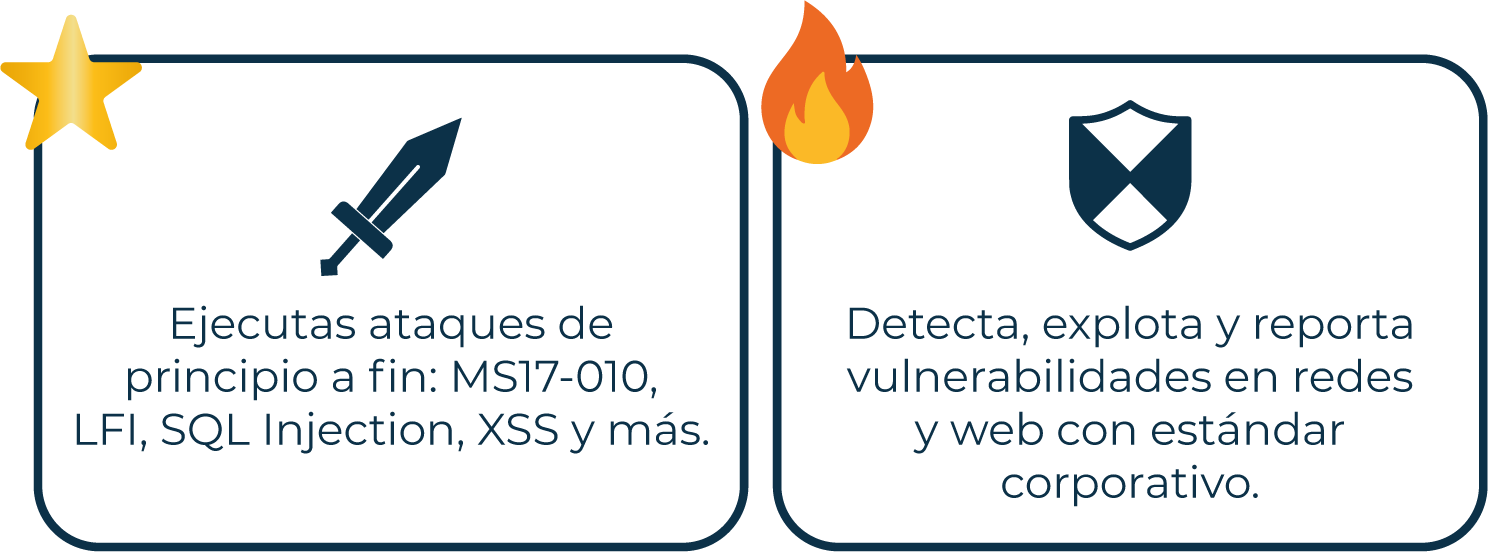
2. Vulnerabilidades que explotarás
* MS08-067
* MS17-010 (EternalBlue / PsExec)
* Local File Inclusion (LFI)
* SQL Injection
* Cross-Site Scripting (XSS)
3. Técnicas que pondrás en práctica
* Enumeración de parches de seguridad
* Extracción de credenciales en texto plano
* Enumeración de recursos compartidos (SMB)
* Ataques de fuerza bruta
* Configuración de Virtual Hosts locales
* Enumeración de plugins con diccionarios
* Lectura de archivos del sistema mediante LFI
* Robo y descifrado de llaves SSH
* Modificación de plantillas de WordPress para ejecución de código
* Reconocimiento web manual (OSINT básico)
«Todo en entornos de práctica controlados»
Metodología de Aprendizaje
Práctica Intensiva
¿Qué vas a lograr con
este Programa?
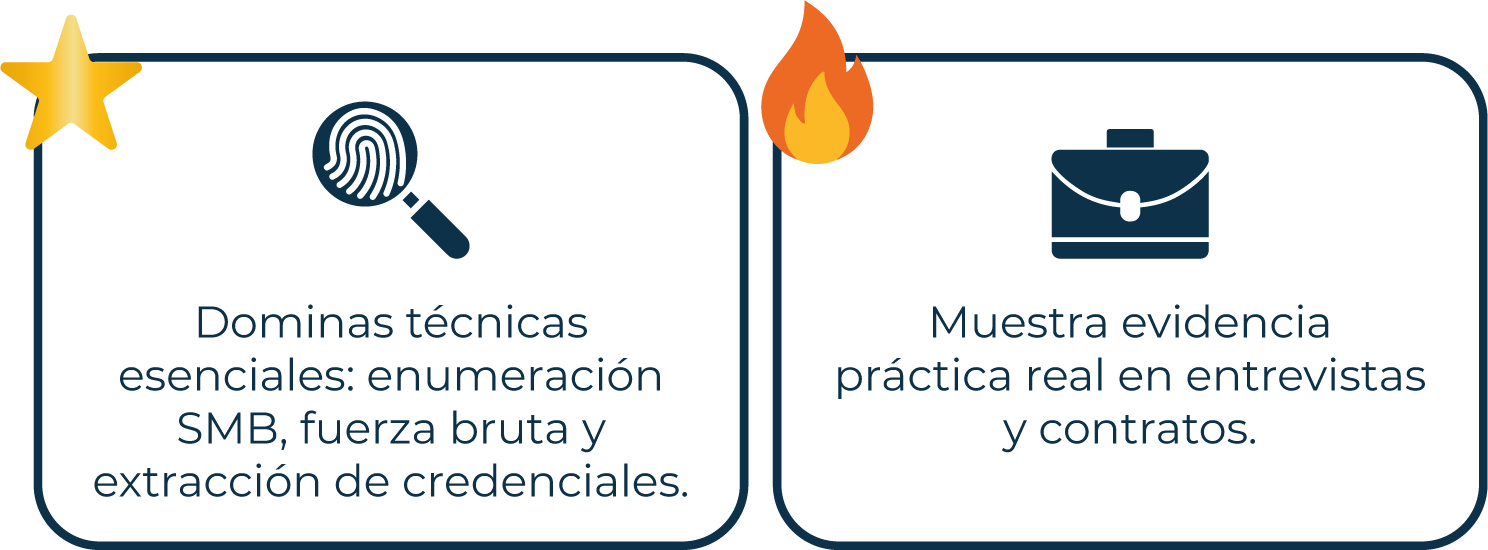
Esto es lo que lograrás al finalizar
3 Fases, 1 Orden
Así se hace un pentest real
Las 3 fases clave del pentesting.
Al finalizar recibes 3 certificados de finalización, uno por cada Master.
Todo se practica en entornos autorizados.
¿Qué incluye
esta Oferta?
Garantía

© 2026 Hacker Mentor
Este sitio no forma parte del sitio web de Meta. Además, este sitio no está respaldado por Meta de ninguna manera.
META es una marca registrada de META.
Copyright © Hacker Mentor. Todos los derechos reservados.