Aprende a emular adversarios reales con Caldera y Atomic Red Team,
detectar intrusiones en consolas SIEM / XDR y Wazuh bajo Mitre Att&ck,
y responder a ataques impulsados por inteligencia artificial.
Ideal para profesionales de Ethical Hacking o normativas ISO
La evolución de la
Ciberseguridad Moderna
Tanto la seguridad Ofensiva como la seguridad Defensiva
son pilares indispensables. Pero ante la nueva ola de ataques
automatizados con IA, hoy las empresas necesitan profesionales
híbridos capaces de conectar ambos mundos.
SEGURIDAD OFENSIVA
- Identifica brechas y vectores de entrada antes que los criminales.
- Audita y pone a prueba la resiliencia real de la organización.
- Construye la base esencial del pensamiento hacker y adversario.
SEGURIDAD DEFENSIVA
- Protege y monitorea la infraestructura crítica 24/7.
- Contiene y erradica incidentes activos en tiempo real.
- Sostiene la continuidad operativa del negocio cada día.
PURPLE TEAM / OPERADOR SOC
- Integra Ofensiva + Defensiva: Emula el ataque y valida la detección al mismo tiempo.
- Frena ataques con IA: Responde a amenazas cada vez más rápidas y automatizadas.
- Domina consolas críticas: Operación avanzada de EDR, SIEM/XDR y Wazuh.
- Campo poco explotado: Alta demanda y escasez real de talento certificado.
Este curso es
para Ti sí...
Habilidades clave
que dominarás
Habla el idioma ATT&CK que usan Red y Blue Team
METODOLOGÍA GLOBALDetecta TTP con SIEM, XDR, IDS/IPS y telemetría
DETECCIÓN AVANZADACrea y valida reglas de correlación y casos de uso
INGENIERÍA DE DETECCIÓNDefiende con segmentación, identidades y defensa en profundidad
ARQUITECTURA DEFENSIVADocumenta como un analista profesional
REPORTE EJECUTIVO SOCEmula ataques reales y valida vectores de intrusión
EMULACIÓN OFENSIVATEMARIO
6 NIVELES PRÁCTICOS + 1 LABORATORIO + 2 CLASES EN VIVO
Cada nivel esta diseñado para transformar teoría técnica
en capacidad operativa real que puedes demostrar en
entrevistas y en producción.
NIVEL 1
Bienvenida al SOC: tu laboratorio y tu mapa de amenazas
- >Threat Hunting y Cyber Threat Intelligence (CTI): qué hace cada uno en un SOC.
- >Por qué los IoCs (Indicadores de Compromiso) son el combustible de un SIEM.
- >Arquitectura de red y revisión completa de la arquitectura de tu laboratorio.
NIVEL 2
MITRE ATT&CK: el idioma del Red Team y del SOC
- >Estructura, dominios y lectura profesional de la matriz MITRE ATT&CK.
- >De tácticas ATT&CK a reglas de detección concretas en SIEM y XDR.
- >Diseño de casos de uso y playbooks estructurados de monitoreo SOC.
NIVEL 3
Simulación de adversarios: lo que ataca el Red, lo que ve el SOC
- >Técnicas reales de reconocimiento y acceso inicial (T1589.003, T1596, T1595, T1583) y fuerza bruta de credenciales (T1110).
- >Cómo un IDS/IPS apoya las ciberoperaciones modernas.
- >Análisis de telemetría de endpoints y tráfico de red en vivo.
- >Creación de reglas de correlación y casos de uso efectivos en SIEM.
NIVEL 4
Laboratorio práctico: ataca, detecta y responde
- >Despliegue de laboratorio completo con VMware/VirtualBox, Windows y Kali Linux.
- >Emulación automatizada de adversarios con Caldera, Atomic Red Team y Recon-ng.
- >Detección de IoC/TTP con SIEM/SOAR analizando logs reales de Windows y Linux.
- >Configuración defensiva con Firewall, WAF y listas de control de acceso (ACL).
- >Validación de alertas en consola XDR + LAB 1: mapear T1589, T1590 y T1596 con ATT&CK Navigator.
NIVEL 5
Arquitectura defensiva Purple Team: segmentación, identidades y defensa en profundidad
- >Diseño de defensa en profundidad, segmentación de red y principios Zero Trust.
- >Controles críticos y hardening de sistemas operativos e identidades.
- >Seguridad aplicada en entornos híbridos modernos.
- >Uso de MITRE ATT&CK para mapear cobertura de técnicas defensivas y estrategia de automatización para el Blue Team.
NIVEL 6
Reportes de nivel SOC con ATT&CK Navigator y D3FEND
- >Elaboración del reporte profesional de incidente en 7 partes: resumen ejecutivo, contexto, tácticas/técnicas/subtécnicas, evidencias e IoCs, detección-contención-respuesta y recomendaciones.
- >Mapeo de contramedidas técnicas utilizando el framework oficial MITRE D3FEND.
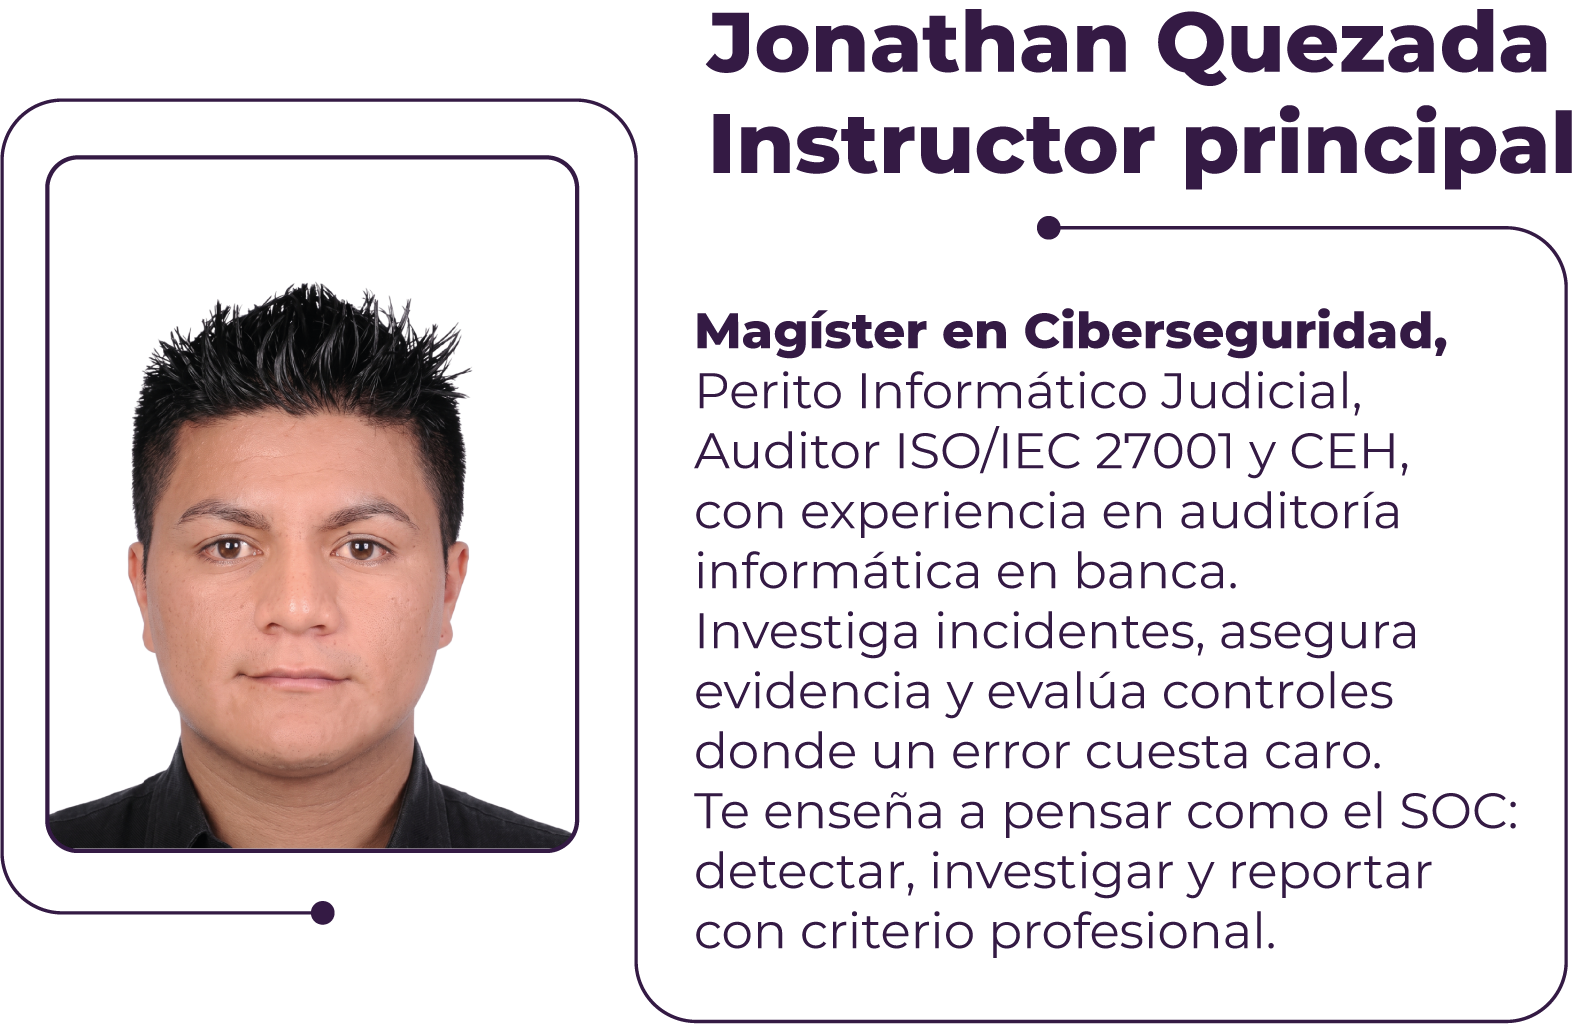
2 Clases Especializadas EN VIVO con Jonathan Quezada
Active Directory, Kerberos y Event IDs críticos
Cómo auditar e interpretar la telemetría de autenticación donde ocurren el 90% de los ataques corporativos.
Ataques a Active Directory, registro y monitoreo con Wazuh
Simulación en vivo de compromiso sobre AD y detección inmediata en consola SIEM/XDR Wazuh.
Practicas en un entorno
que se parece a la Realidad
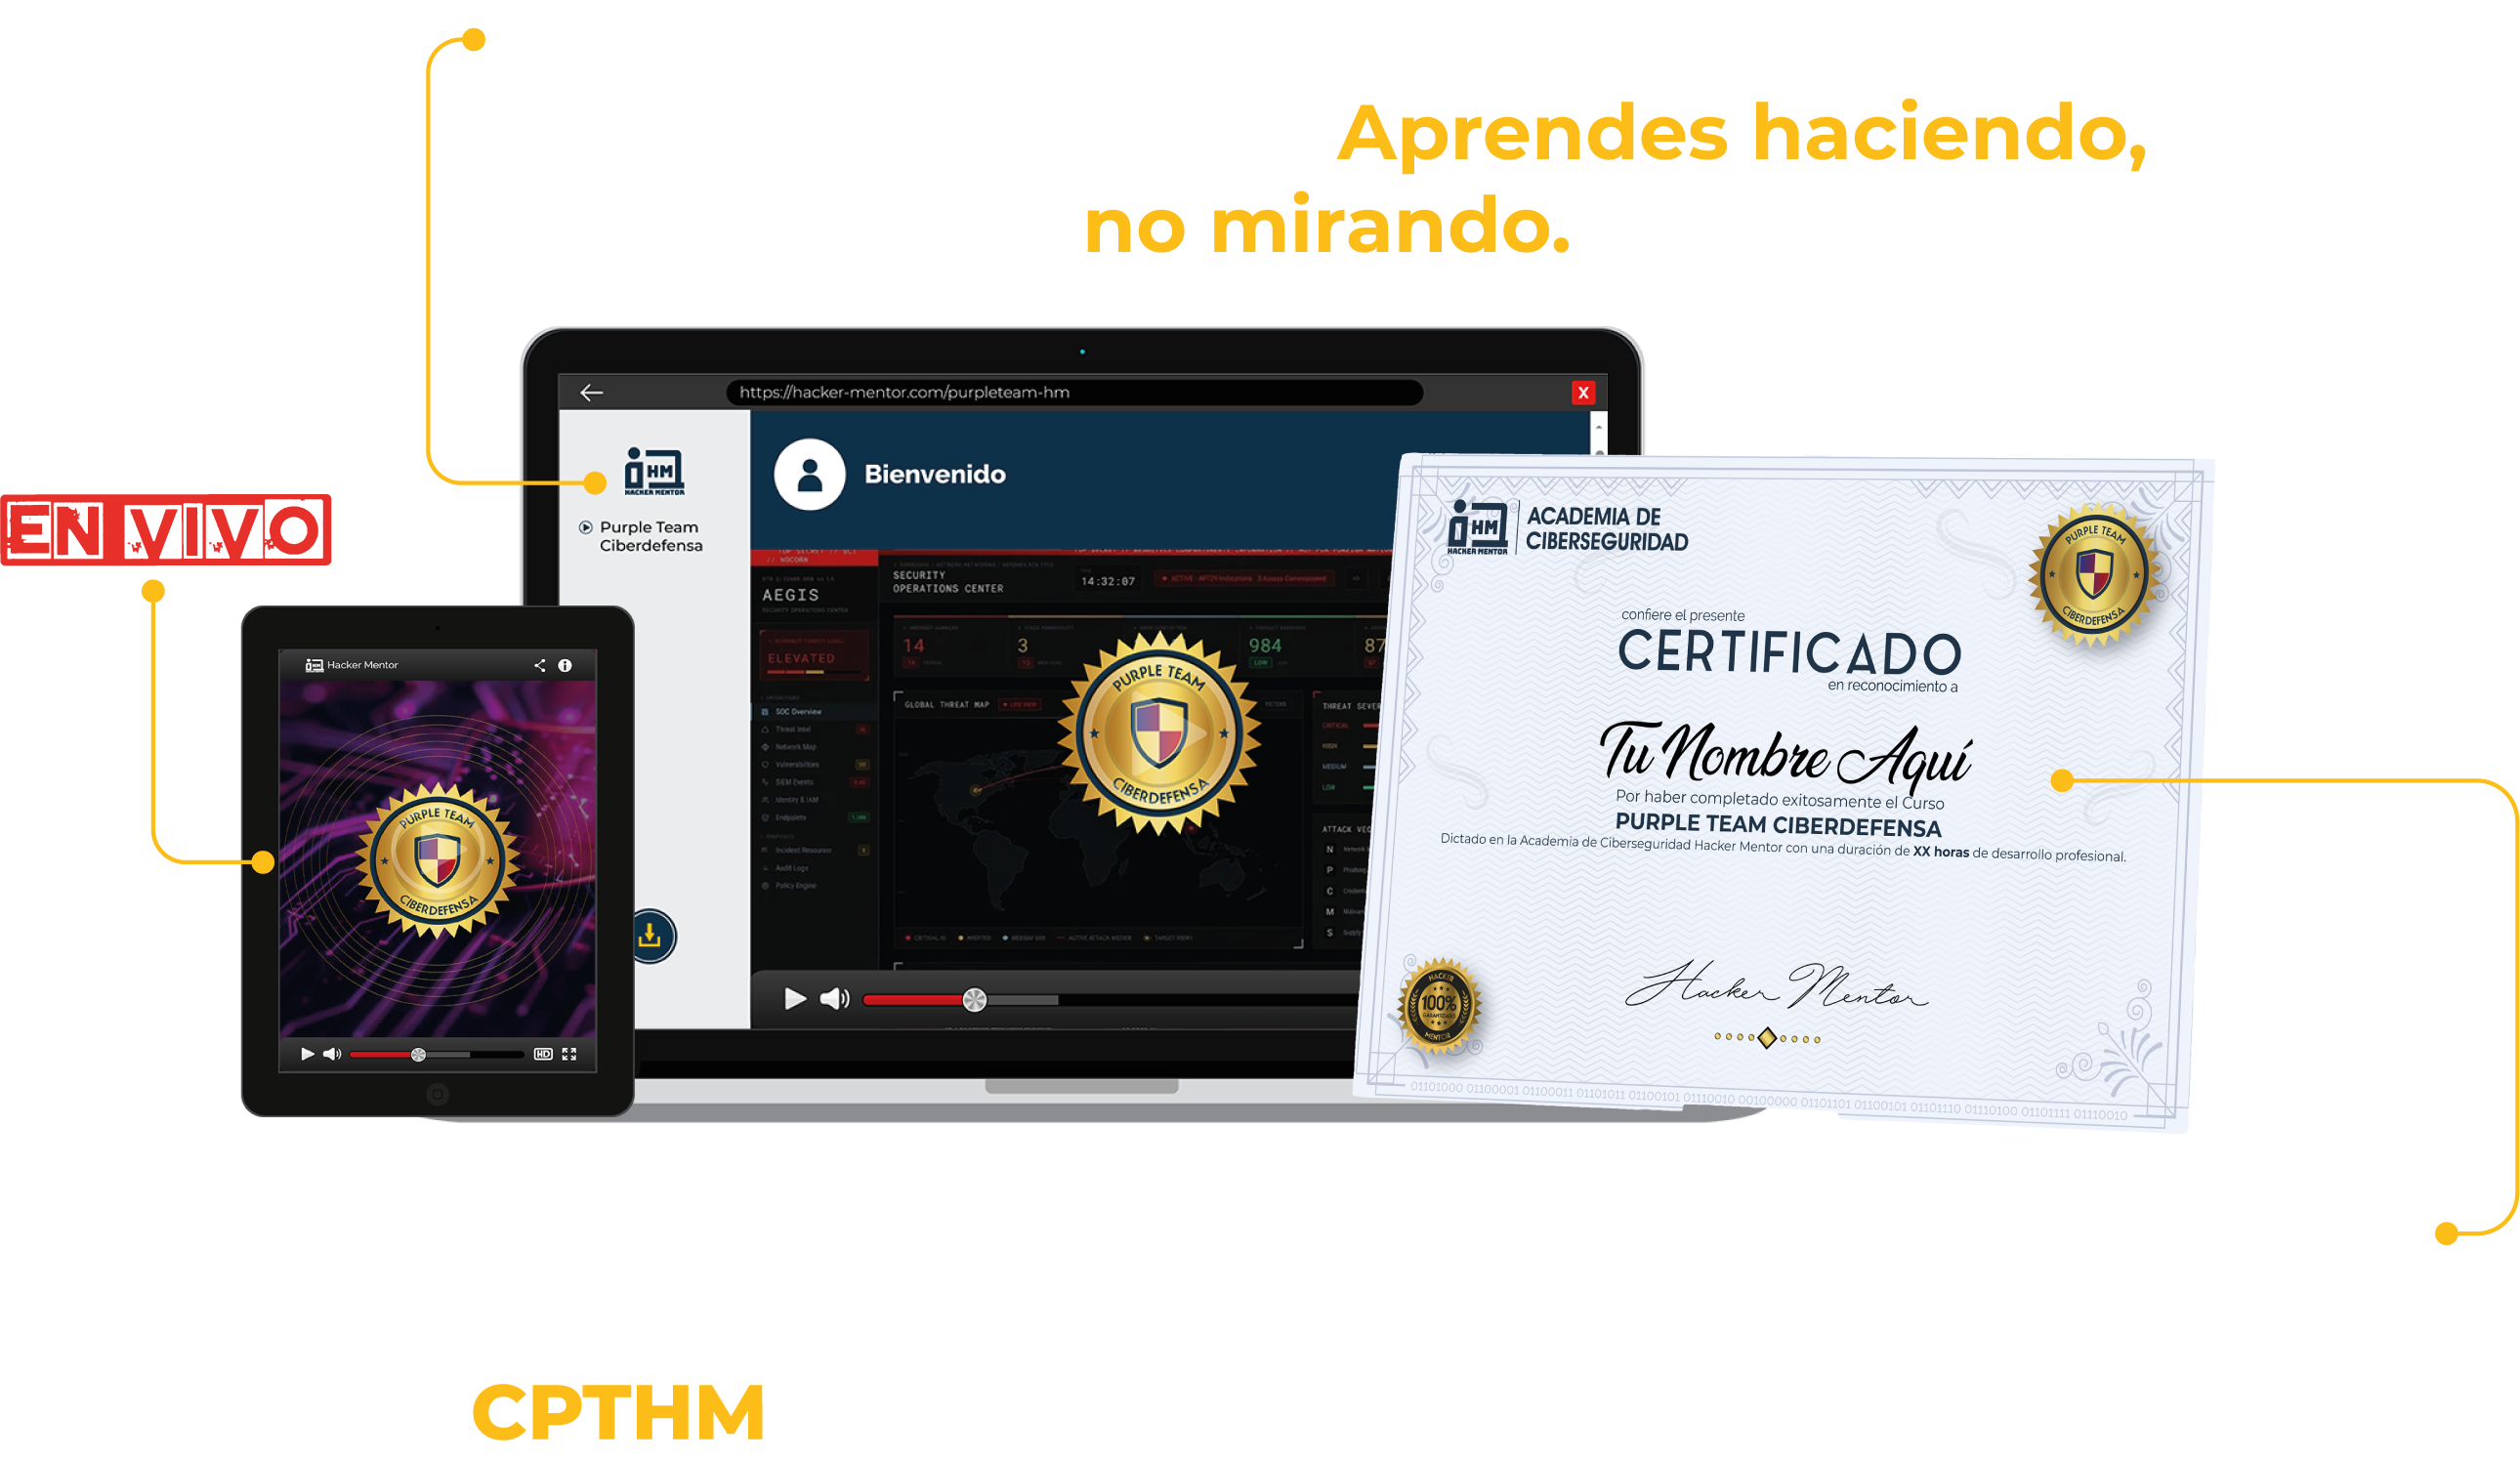
Aprendes JUGANDO... en serio
Fórmula secreta de
Hacker Mentor:
Práctica guiada, laboratorios en entornos reales
y un método gamificado con insignias
que te llevan de módulo en módulo
hasta una competencia final.
Práctica con labs
Ejecuta comandos reales, emula ataques y analiza telemetría paso a paso en laboratorios guiados.
Entornos reales
Trabaja sobre arquitecturas híbridas con SIEM, XDR, Windows y Kali tal como en un SOC operativo.
Insignias por nivel
Desbloquea logros verificables al superar cada módulo técnico y valida tu avance práctico.
Competencia final
Pon a prueba todo lo aprendido en un desafío final Purple Team enfrentando escenarios reales de ataque y defensa.
Conoce a tus
Instructores
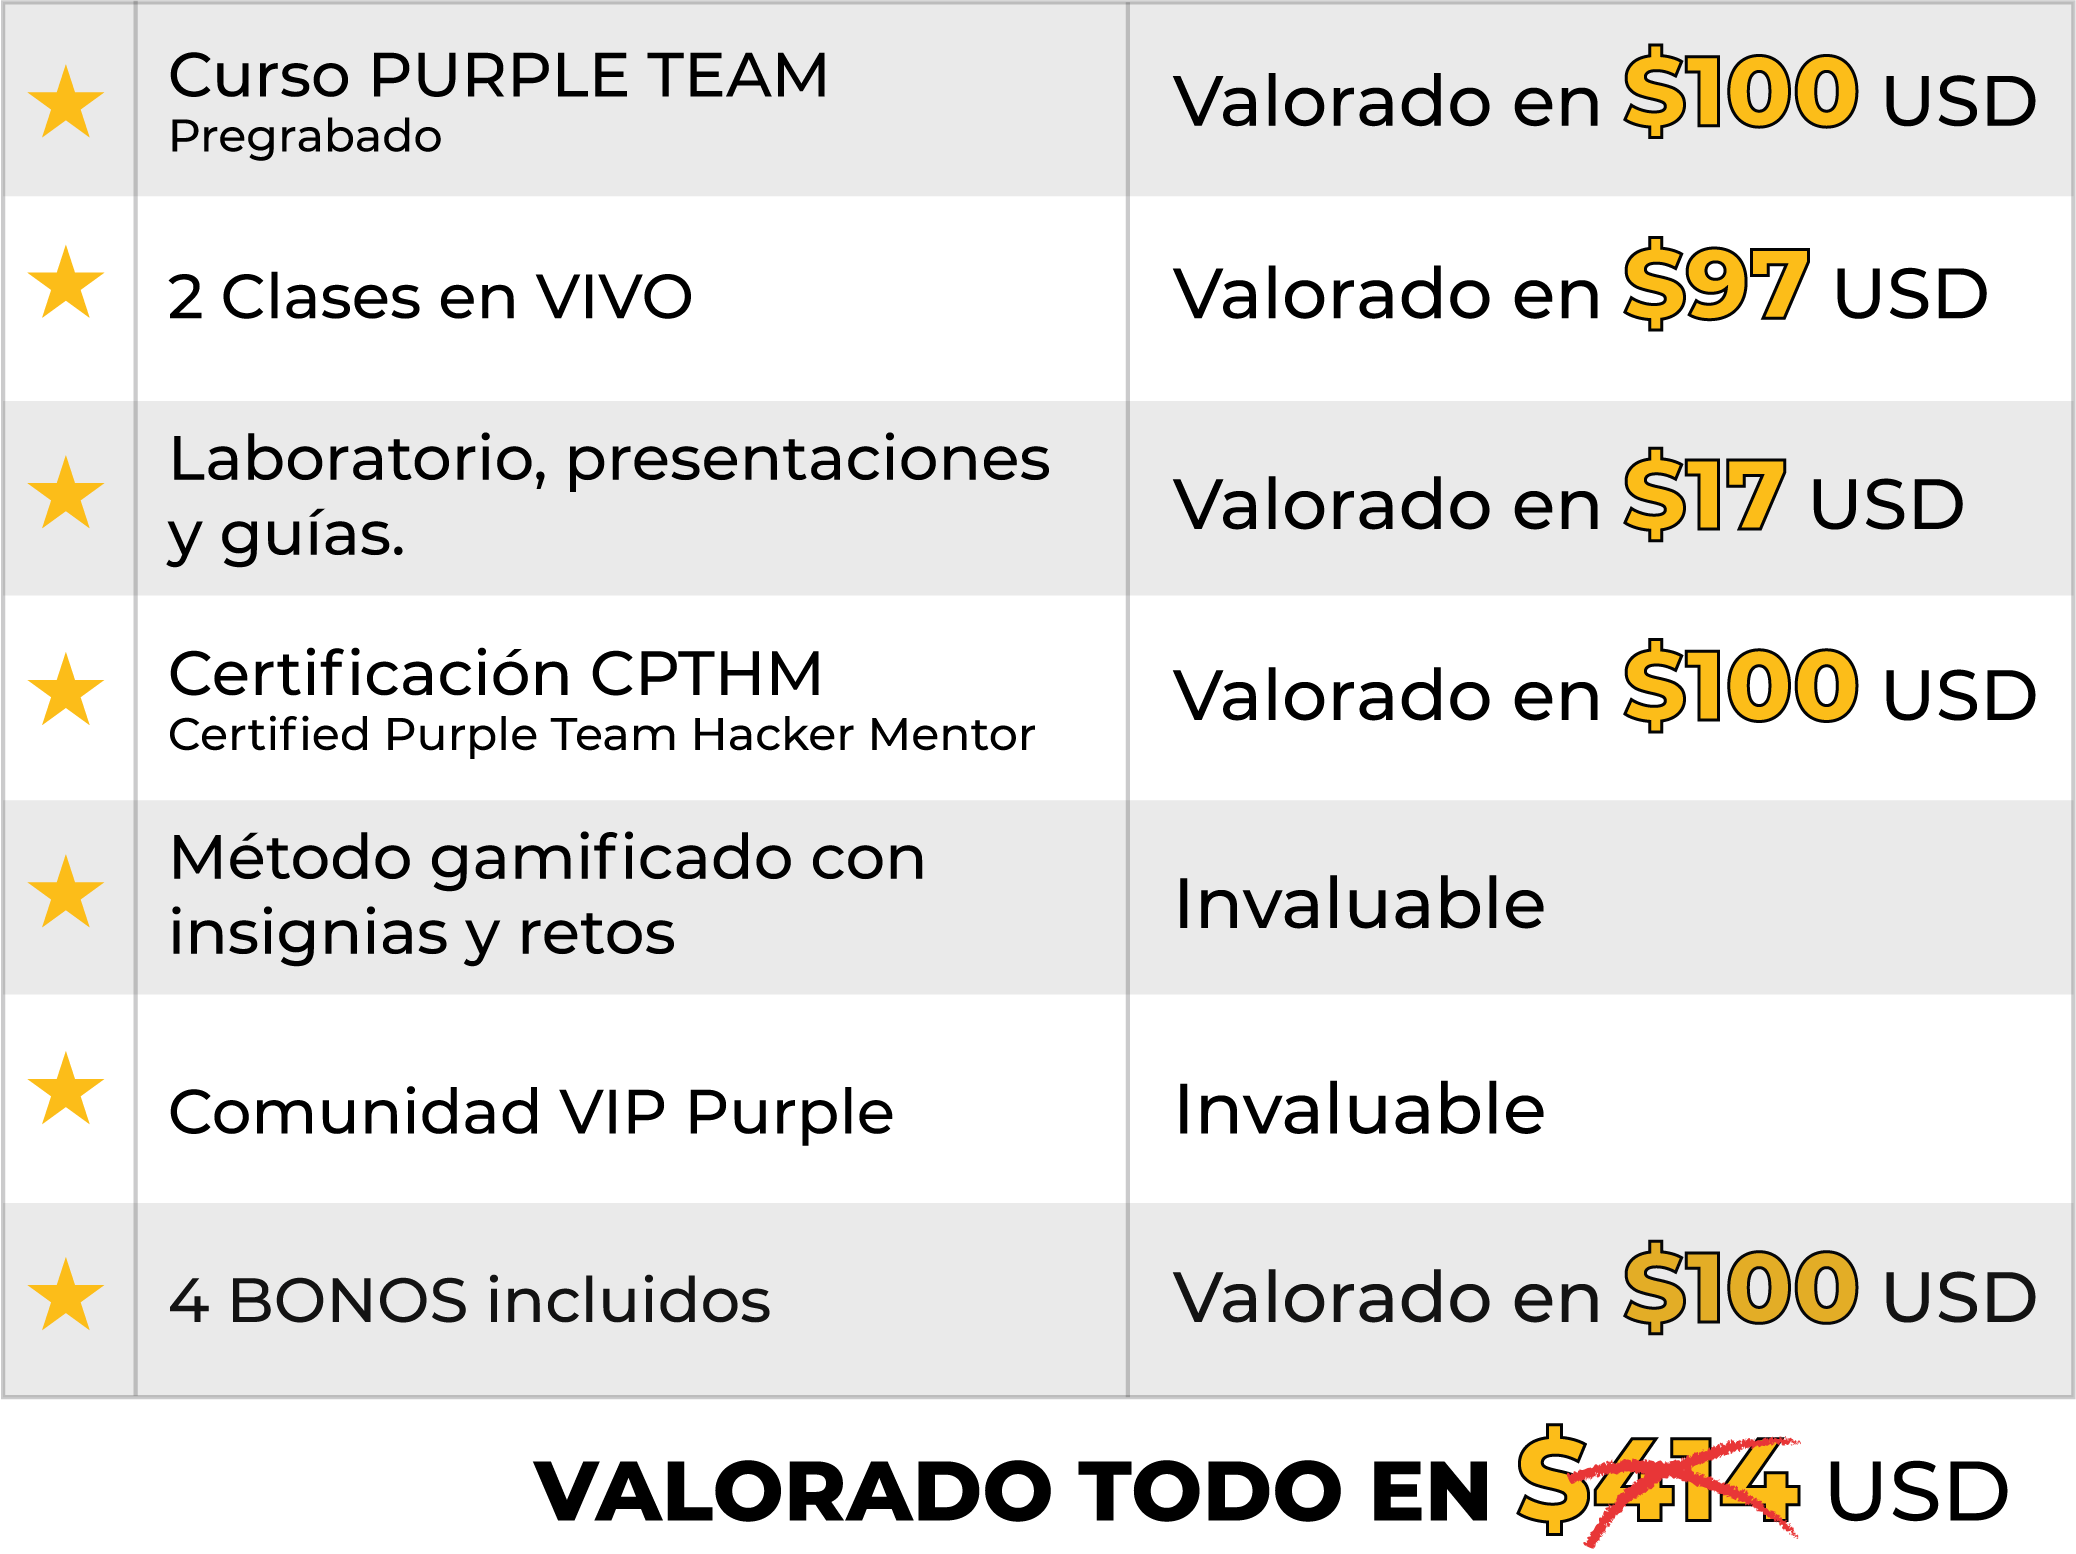
Todo lo que incluye
tu Inscripción
BONOS
para Todos
Auditoría Express
Mide qué tan lejos está una empresa de cumplir ISO, NIST o CIS, y a decirle exactamente qué cambiar. Es el trabajo por el que te contratan como consultor.
Respuesta a Incidentes
Descubre qué hacer en los minutos que importan cuando el ataque ya está ocurriendo, para contenerlo, investigarlo y documentarlo con la seguridad de quien ya lo ha hecho antes.
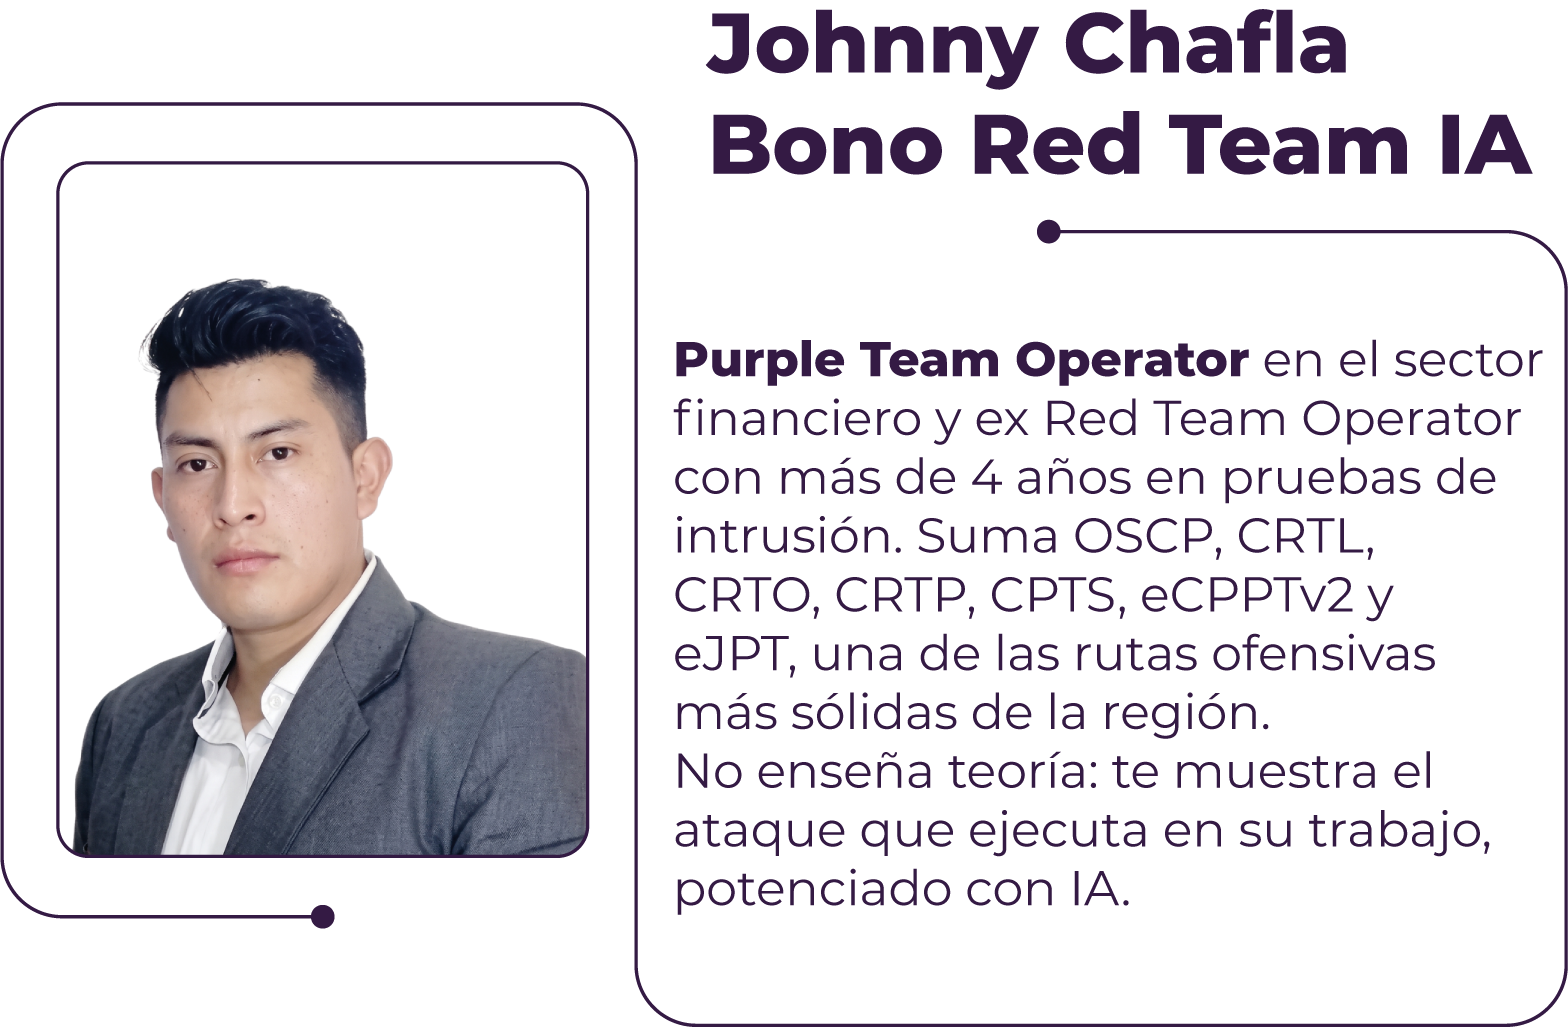
Red Team con IA
Con Jonny ChaflaMira en vivo cómo los atacantes usan inteligencia artificial para ir más rápido que cualquier defensa, y aprende a anticiparte a lo que viene.
Blue Team CTF “Capture the Threat”
Compite como analista de SOC contra un ataque real, caza al intruso entre logs y alertas, y comprueba si puedes responder bajo presión antes de un trabajo de verdad.
Que dicen nuestros alumnos
Garantía
Preguntas
Frecuentes
¿Necesito experiencia?
SI. Es un curso de nivel medio/alto: necesitas bases de ethical hacking y redes
¿Qué incluye el laboratorio?
Un entorno virtual con windows y kali, y herramientas de emulación y detección.
¿Las clases en vivo quedan grabadas?
Todas las clases en vivo quedan grabadas
¿Me entregan un certificado del curso?
Sí, certificación CPTHM de Certiprof y Certificado avalado por Hacker Mentor.

© 2026 Hacker Mentor
Este sitio no forma parte del sitio web de Meta. Además, este sitio no está respaldado por Meta de ninguna manera.
META es una marca registrada de META.
Copyright © Hacker Mentor. Todos los derechos reservados.